

Законченный пользовательский сценарий
Интерфейс, серверная операция, данные и уведомление работают как единый путь к понятному результату.
Онлайн-сервис под конкретную задачу
Создаём онлайн-сервисы для расчётов, заявок, бронирования, обработки данных и других самостоятельных сценариев. Проектируем интерфейс, серверную логику, интеграции и эксплуатацию.
Что за услуга?
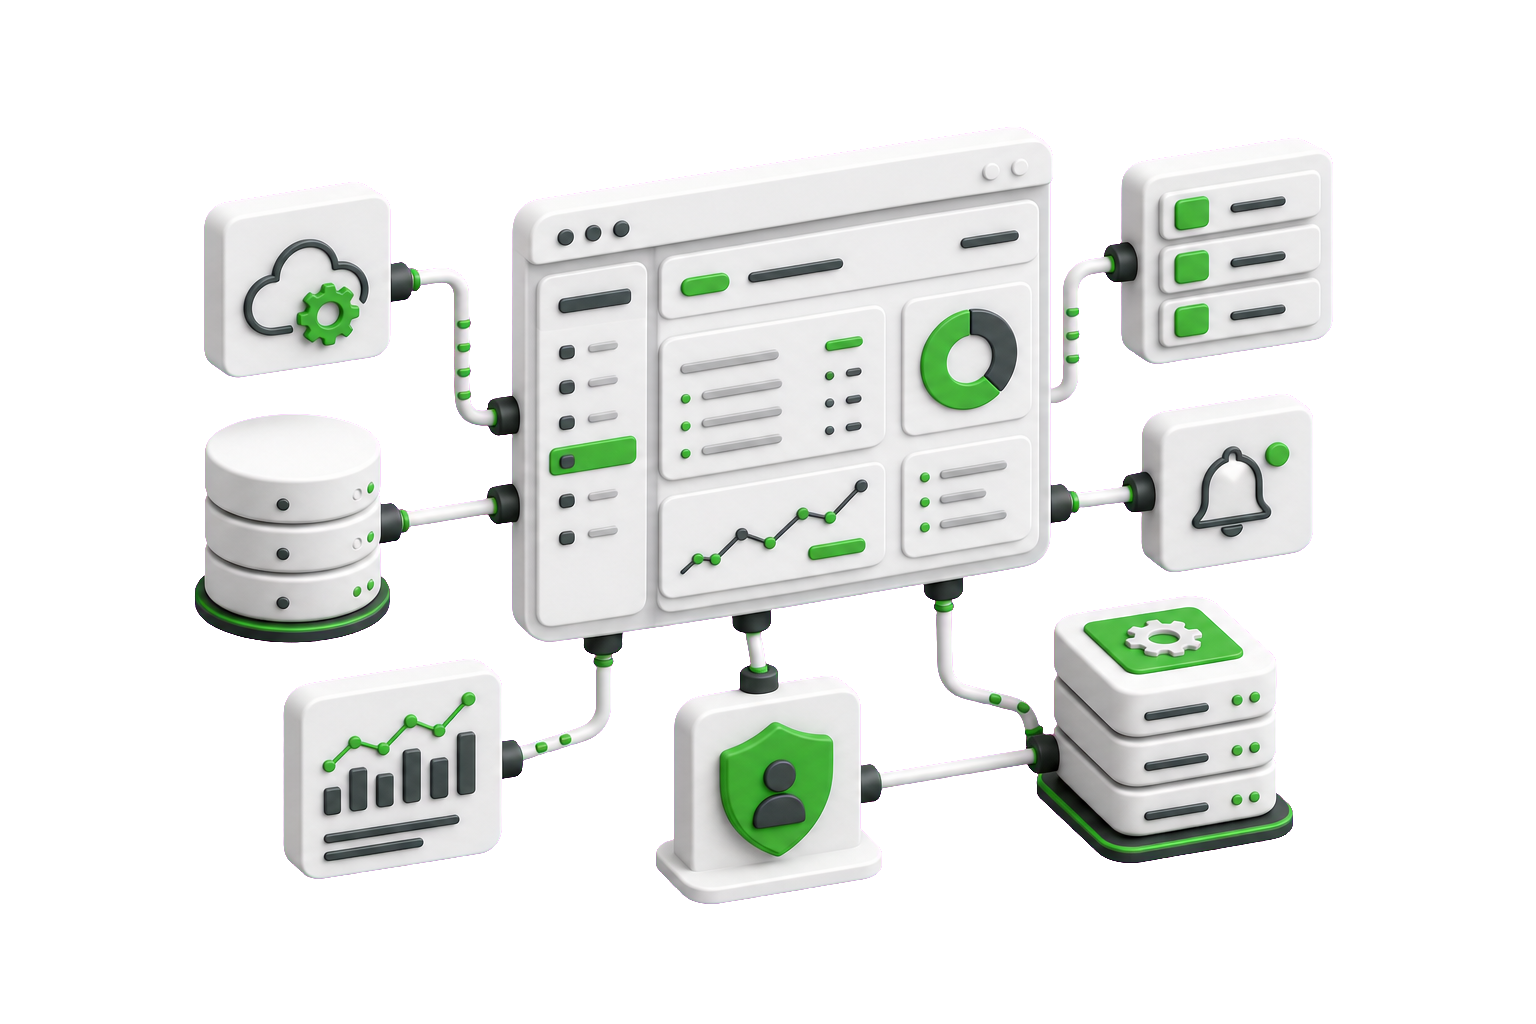
Веб-сервис не только показывает информацию, а выполняет полезную операцию: рассчитывает, сохраняет, преобразует или передаёт данные. S.O.L CORP описывает входные данные, роли, шаги, состояния и ошибки, затем проектирует интерфейс, backend и интеграции. Сценарий проверяется от первого действия до результата и уведомления. Заказчик получает рабочий сервис, документацию и средства контроля основных операций.
Практическая ценность
Интерфейс, серверная операция, данные и уведомление работают как единый путь к понятному результату.

Бизнес-правила и контракты фиксируются явно, версионируются и проверяются независимо от внешнего вида экранов.

Каждая операция проверяет пользователя, роль, объект и допустимое состояние на сервере.

Журналы, мониторинг, резервное копирование, инструкции и восстановление входят в определение готового продукта.
Сценарии применения
Пользователь оформляет запрос, загружает данные, получает расчёт, статус, документ или персональный результат.

Организации работают с заказами, объектами, лимитами, документами, согласованиями и обменом через API.

Система проверяет исходные данные, выполняет версионируемую модель расчёта и сохраняет воспроизводимый результат.
Единый интерфейс запускает операции во внешних сервисах, отслеживает подтверждение и обрабатывает частичный отказ.

Очередь выполняет длительные задачи, формирует файлы, рассылает уведомления и безопасно повторяет операции.
Состав продукта
Состав определяется самостоятельным результатом первой версии. Каждый модуль должен поддерживать конкретного пользователя, операцию, данные и критерий проверки. Мы не добавляем микросервис, очередь или сложную инфраструктуру только ради технологического впечатления.
Фиксируем аудиторию, ценность, текущий процесс, ограничения, первую версию, внешние зависимости и исключённые задачи.
Проектируем навигацию, формы, карточки, состояния загрузки, подтверждения, ошибки и адаптивное поведение.
Определяем сущности, связи, обязательность, версии, источники истины, историю, архивирование и удаление.
Реализуем команды, проверки, состояния, расчёты, транзакции, идемпотентность и контролируемые ошибки.
Добавляем аутентификацию, серверную авторизацию, область видимости объектов, защиту секретов и аудит действий.
Описываем контракты, версии, идентификаторы, лимиты, тайм-ауты, повтор, подпись запросов и тестовые среды.
Выносим длительные задачи в очередь, задаём уникальность, статус, повтор, компенсацию и уведомление о результате.
Настраиваем тесты, журналы, метрики, мониторинг, публикацию, резервное копирование, восстановление и документацию.
Результаты проекта
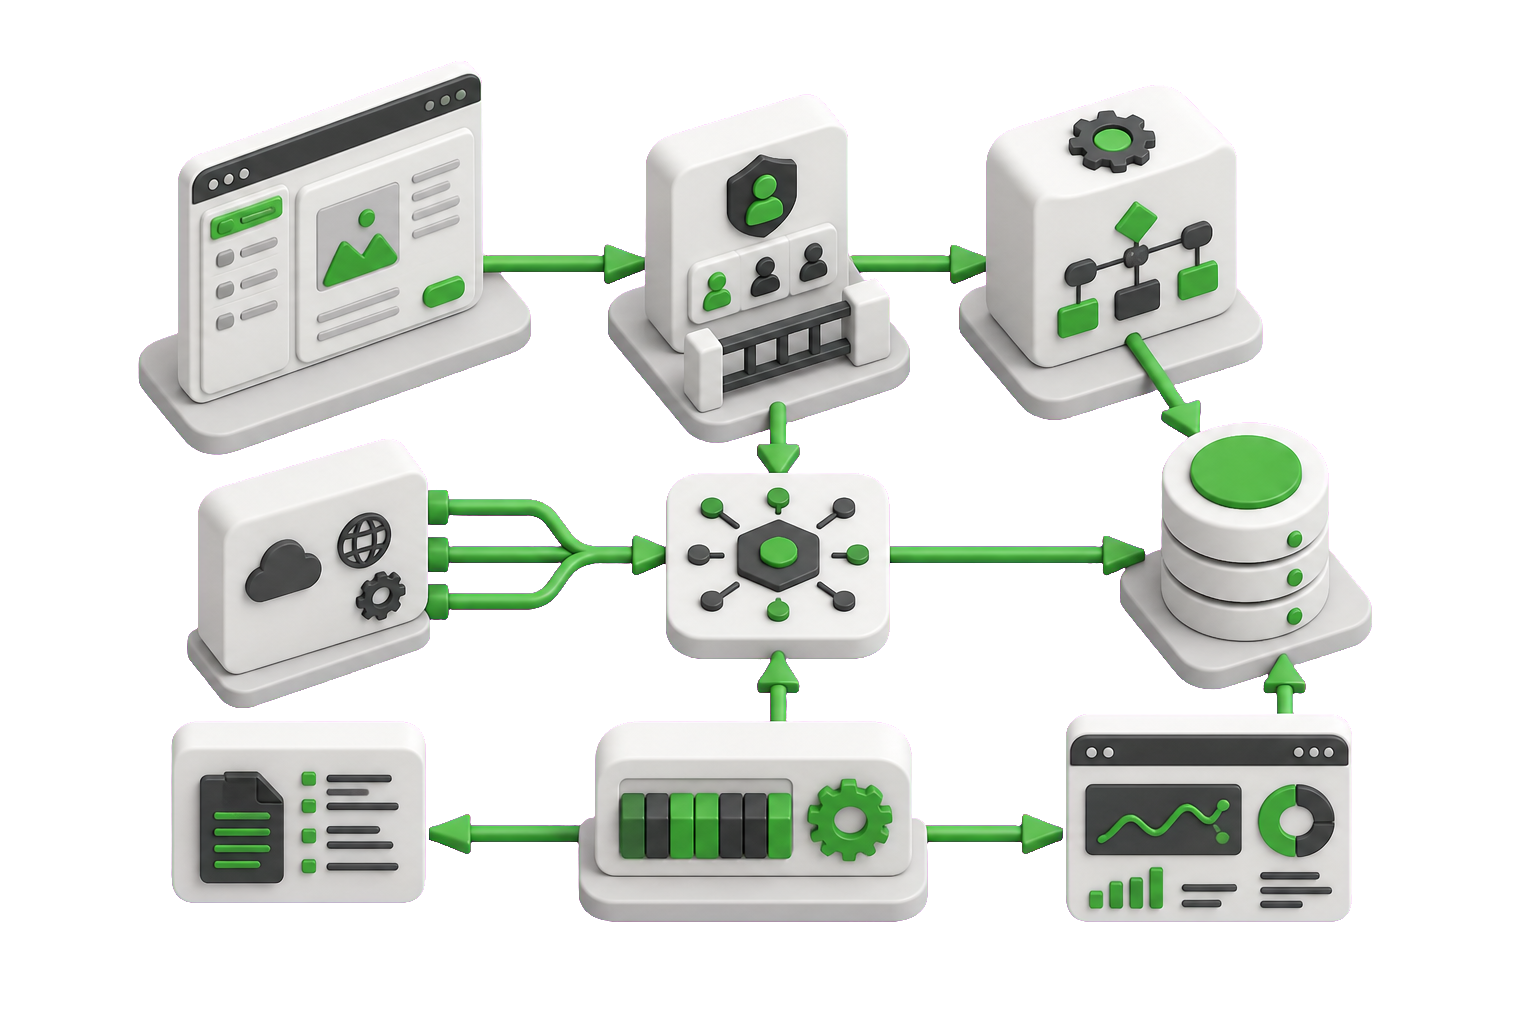
Согласованные пользовательские сценарии, серверная логика, данные, API и интеграции в подготовленной среде.

Репозитории, зависимости, модель данных, контракты, решения, среды и порядок сборки в согласованном объёме.
Нормальные, ошибочные и граничные проверки интерфейса, прав, данных, API и фоновых операций.
Доступы, публикация, мониторинг, журнал ошибок, резервное копирование, восстановление и порядок поддержки.
Выбор формата
| Формат | Когда подходит | Что получает заказчик |
|---|---|---|
| Веб-сервис | Нужен самостоятельный продукт с пользовательским интерфейсом, серверными правилами, данными и внешними эффектами. | Законченный цифровой сценарий для клиентов, партнёров или сотрудников с эксплуатационным контуром. |
| Корпоративная информационная система | Основная задача связана с внутренними подразделениями, документами, согласованиями, регламентами и управлением процессом. | Внутренняя рабочая среда с организационной моделью, сложными ролями, аудитом и отчётностью. |
| API без пользовательского интерфейса | Функцию потребляют другие системы, а самостоятельный пользовательский путь не требуется. | Документированный программный контракт, серверная операция, безопасность и наблюдаемость без отдельного кабинета. |
Экспертная методика
Сначала определяем результат, который должен получить пользователь, и данные, необходимые для операции. Сценарий включает нормальный путь, валидацию, ошибки, повтор и сохранение прогресса. Интерфейс показывает текущее состояние, а backend защищает правила независимо от клиента. Интеграции не должны скрывать сбой. Критичные операции получают идентификатор, журнал и способ безопасного повторения.
Определяем данные пользователя, правила обработки и полезный итог операции.
Проектируем валидацию, ожидание, отказ, повтор и восстановление сценария.
Добавляем идентификаторы, журналирование, уведомления и проверку интеграций.
Проверяемый сценарий
Пример показывает принцип спецификации. Реальные поля, роли, интеграции и требования определяются после исследования продукта заказчика.
Сроки и бюджет
Оценка зависит от сложности сценария, ролей, данных, интеграций и требований безопасности. На объём влияют личный кабинет, платежи, файлы, уведомления, администрирование и нагрузка. До начала работ фиксируются границы первой версии, критерии результата и внешние зависимости. Продвижение и регулярное развитие оцениваются отдельно.
Пример решения
Этапы разработки
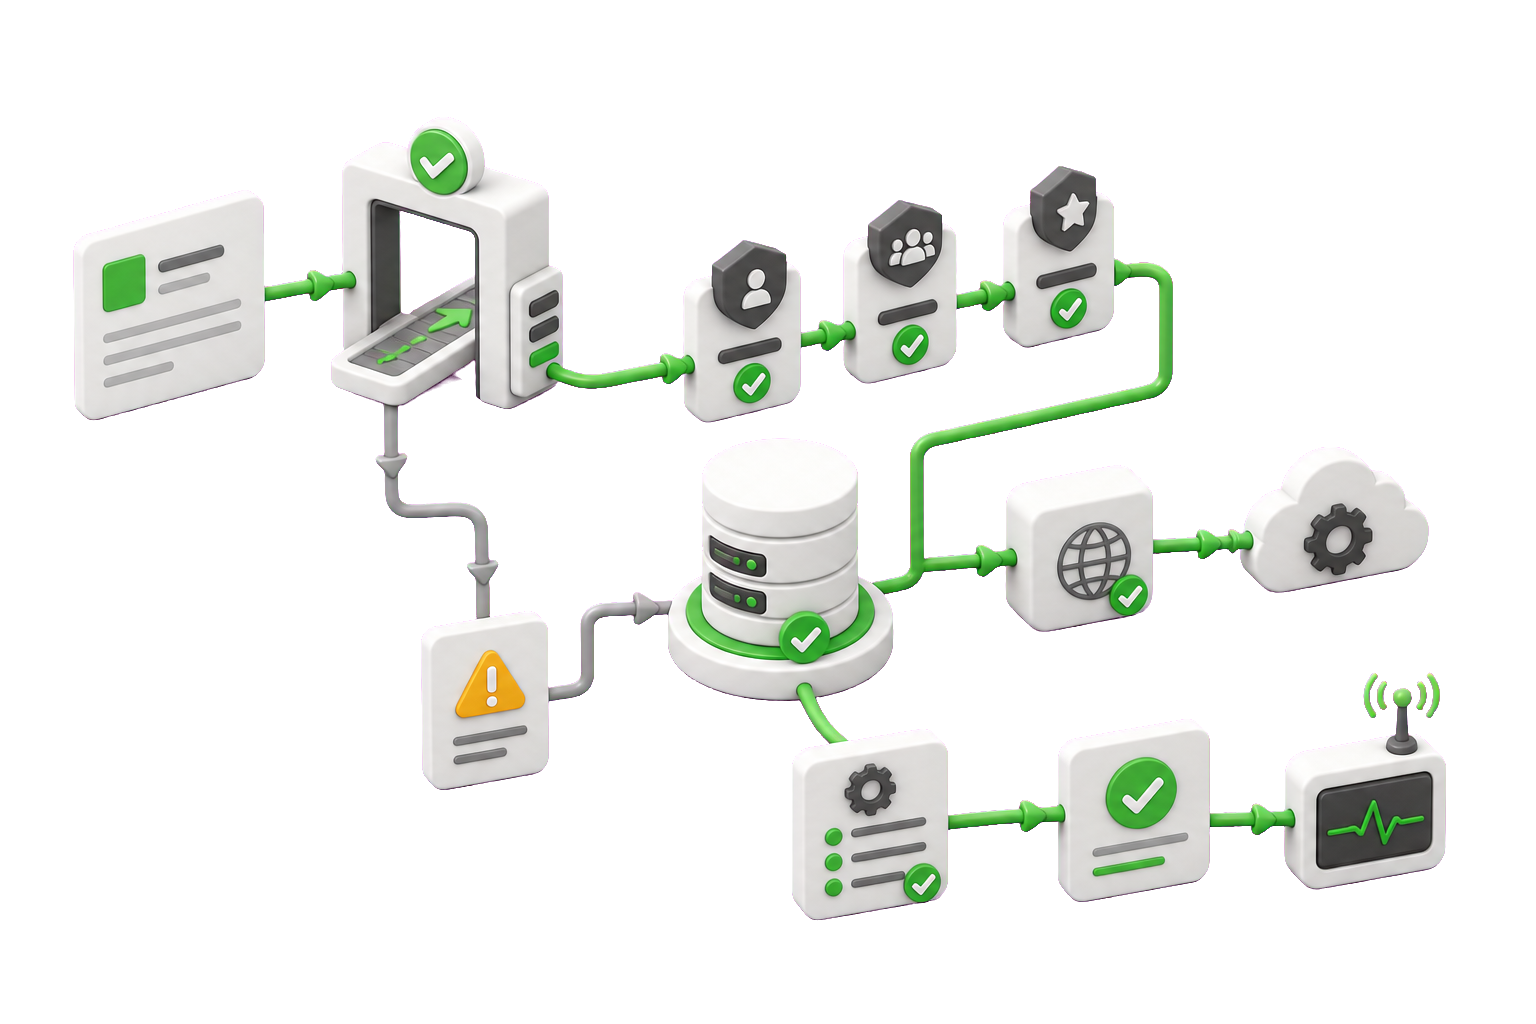
Разбираем аудиторию, ценность, текущий процесс, данные, конкурирующие решения, ограничения и ответственных.
Выбираем законченный пользовательский результат, границы, роли, зависимости, риски и задачи следующего этапа.
Создаём прототипы, модель данных, состояния, права, контракты API, фоновые операции и критерии качества.
Каждая итерация связывает интерфейс, backend, базу, внешнюю систему, журнал и проверяемый пользовательский результат.
Тестируем права, данные, повторные команды, параллельные действия, ошибки интеграций, нагрузочные риски и восстановление.
Настраиваем среды, миграции, журналы, метрики, резервное копирование и контролируем первые реальные сценарии.
Документируем код, архитектуру, доступы, API, эксплуатацию, известные ограничения и приоритеты следующего цикла.
Управление рисками
Принимаем вертикальный сценарий вместе с серверной операцией, данными, правами, внешним эффектом и ошибками.
Backend повторно проверяет пользователя, разрешение, объект и допустимое состояние для каждой операции.
Критичные команды получают уникальный ключ, транзакционную границу и определённое поведение при повторе.
Ошибки, очередь, внешние зависимости и ключевые операции получают журнал, метрики, оповещение и инструкцию реакции.
Опыт, экспертиза и доверие
Методика S.O.L CORP основана на анализе задачи, проверке исходных данных и применении профильной документации. Для каждой услуги мы определяем состав работ, ограничения, критерии результата и порядок проверки. Решения адаптируются под конкретный проект и согласуются с заказчиком до начала реализации.
Связанные услуги для цифрового продукта
Вопросы и ответы
Сайт в основном публикует информацию и собирает обращения. Веб-сервис хранит состояние продукта и позволяет пользователю выполнять повторяемые операции: создавать и изменять объекты, запускать расчёты, работать с ролями, документами, статусами и интеграциями. Граница определяется ответственностью системы, а не сложностью внешнего вида.
Нет. API представляет собой программный интерфейс и может существовать без пользовательского интерфейса. Веб-сервис в контексте этой услуги является полным цифровым продуктом: интерфейсом, серверной логикой, данными, доступом, API, фоновыми операциями и эксплуатацией. API может быть одним из его модулей.
Да, если MVP даёт законченный результат и проверяет существенное предположение. В него включаются необходимые права, данные, ошибки, наблюдаемость и передача, даже если функций немного. Мы не называем MVP макет, одноразовую демонстрацию или небезопасную версию без эксплуатационного контура.
Стек выбирается после анализа сценариев, данных, команды заказчика, интеграций, нагрузки и инфраструктуры. Для сложных веб-систем S.O.L CORP может использовать Layer, Node.js, PostgreSQL и Redis. PHP или другой стек выбирается, если он лучше соответствует задаче и будущему сопровождению.
Проверка доступа выполняется на сервере для каждой операции и области данных. Отдельно проектируются аутентификация, управление сессиями, секреты, валидация, вложения, журнал действий, резервное копирование и отзыв доступа. Конкретные меры определяются угрозами и типом данных проекта.
Да, если внешние системы предоставляют подходящие интерфейсы и доступы. До оценки проверяются документация, версия, тестовая среда, права, идентификаторы, лимиты, тайм-ауты и ошибки. Обмен проектируется с повтором и сверкой, чтобы отправленный запрос не выдавался за подтверждённый результат.
Условия владения и передачи фиксируются в договоре. Рекомендуем размещать рабочие данные и производственные доступы в контролируемом контуре заказчика. Передаём код в согласованном объёме, документацию, схему среды, список зависимостей и порядок отзыва доступов.
Нет. S.O.L CORP находится в Санкт-Петербурге и ведёт проекты по всей России. Исследование, проектирование и разработку можно проводить дистанционно, если доступны владельцы продукта, рабочие примеры, тестовые системы и ответственные за данные и интеграции.
Начнём с задачи
Опишите действие пользователя, входные данные, ожидаемый результат и внешние системы. S.O.L CORP предложит границы прототипа и первой версии.