

Единый контракт данных
HTTP, WebSocket и фоновые команды получают схемы входа, ответа, ошибок, версий и правил совместимости.
Серверная разработка для веб-приложений и интеграций
Создаём серверные приложения на Node.js для B2B-сервисов, API, интеграций и функций реального времени. Проектируем модель данных, права и обработку ошибок, подключаем PostgreSQL, Redis, очереди, тесты и мониторинг.

Что за услуга?
Node.js подходит для API, интеграционных сервисов, личных кабинетов и приложений с интенсивным обменом данными. S.O.L CORP проектирует модули, контракты API, фоновые задачи, очереди и наблюдаемость. Технология выбирается после оценки нагрузки, команды, инфраструктуры и требований к долгосрочной поддержке.
Практическая ценность
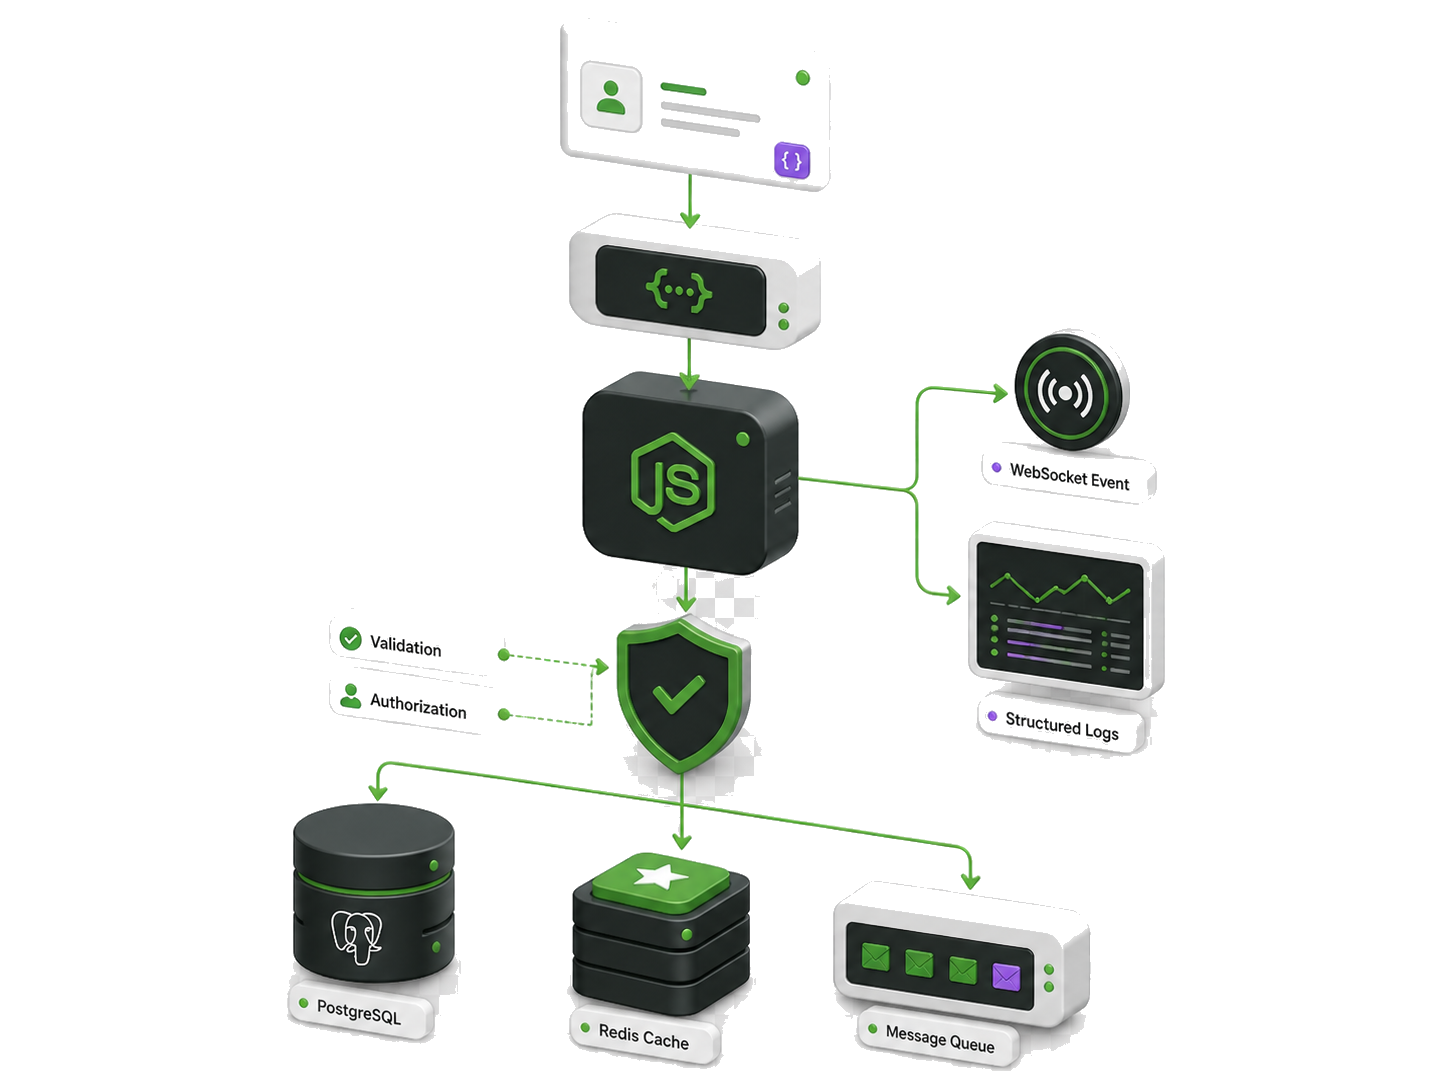
HTTP, WebSocket и фоновые команды получают схемы входа, ответа, ошибок, версий и правил совместимости.

Сеть, база, файлы и внешние сервисы не удерживают поток ожиданием, а длительная работа переносится в очередь.

Валидация, авторизация, объектные права, секреты, зависимости и привилегии контейнера входят в критерии приёмки.

Запрос получает идентификатор, структурированный журнал, метрики, трассировку и понятную реакцию на сбой.
Сценарии бизнеса

Организации, роли, документы, заявки и операции над общими данными работают через защищённый серверный контур.

Сервис согласует форматы CRM, ERP, платежей и внешних API, управляет таймаутами, повторами и сверкой.

WebSocket, события, чаты, статусы и push строятся с авторизацией соединения, адресацией и восстановлением.

Импорт, экспорт, документы и уведомления выполняются вне запроса с идемпотентностью и контролем повторов.
Состав серверного решения
Состав зависит от продукта, но ответственность каждого контура фиксируется заранее. HTTP-слой не содержит скрытую бизнес-логику, доменные операции не зависят от формы транспорта, PostgreSQL остаётся источником постоянных данных, Redis не подменяет базу, а очередь не скрывает ошибки. Такая граница упрощает тестирование, восстановление и развитие системы.
Маршруты описывают версию, схему запроса, ответ, коды ошибок, ограничения размера и правила совместимости.
Сервер проверяет типы, диапазоны, формат, личность, роль, владение объектом и допустимость операции в текущем состоянии.
Бизнес-правила объединяются в операции, которые можно тестировать отдельно от HTTP, базы и интерфейса.
Постоянные сущности, связи и изменения сохраняются атомарно, миграции и индексы входят в версионируемый код.
Кеш, лимиты, блокировки и короткоживущие ключи имеют срок жизни и стратегию восстановления из источника истины.
Долгие и ненадёжные операции получают идентификатор, повтор с задержкой, предел попыток, dead letter и сверку результата.
Модульные, интеграционные и API-тесты проверяют успешные действия, отказ, повтор, конкуренцию и внешние сбои.
Логи, метрики, трассировка, health checks, graceful shutdown и откат связываются с процедурой эксплуатации.
Результат проекта
Версионируемый код, конфигурация, маршруты, операции, данные, интеграции, фоновые задачи и обработка ошибок.
Автоматические тесты основных правил и контрактов, сценарии ручной приёмки и зафиксированные ограничения.
Сборка, секреты, контейнер, миграции, health checks, журналы, метрики и контролируемый порядок релиза.
Архитектурные решения, схема данных, API, доступы, переменные окружения, восстановление и план развития.
Выбор технологии
| Формат | Когда подходит | Что получает заказчик |
|---|---|---|
| Node.js | API, realtime, интеграционные сервисы, большое число сетевых операций и единый JavaScript или TypeScript-контур. | Индивидуальное серверное приложение с архитектурой, фреймворком и инфраструктурой под требования продукта. |
| PHP | Веб-проекты, интеграции и серверные системы, где важны зрелая PHP-экосистема, типовой хостинг или существующая кодовая база. | Отдельное PHP-приложение либо развитие совместимого решения без ненужной смены технологии. |
| Layer | Кабинеты и веб-системы, которым подходят готовые контуры собственного движка S.O.L CORP: страницы, сессии, события, сообщения и SPA. | Продукт на Layer с использованием стандартных контрактов и изолированной бизнес-логики. |
Инженерная методика
Разработка начинается с модели данных и контрактов взаимодействия. Сервис разделяется на модули, критичные операции получают проверки и обработку ошибок. Автоматические тесты, журналирование, метрики и управляемое развёртывание закладываются до вывода в эксплуатацию.
Описываем данные, API, ошибки, права доступа и зависимости от внешних систем.
Изолируем бизнес-логику, интеграции и фоновые задачи для безопасных изменений.
Добавляем тесты, журналирование, метрики, конфигурацию и процесс развёртывания.
Проверяемый пример
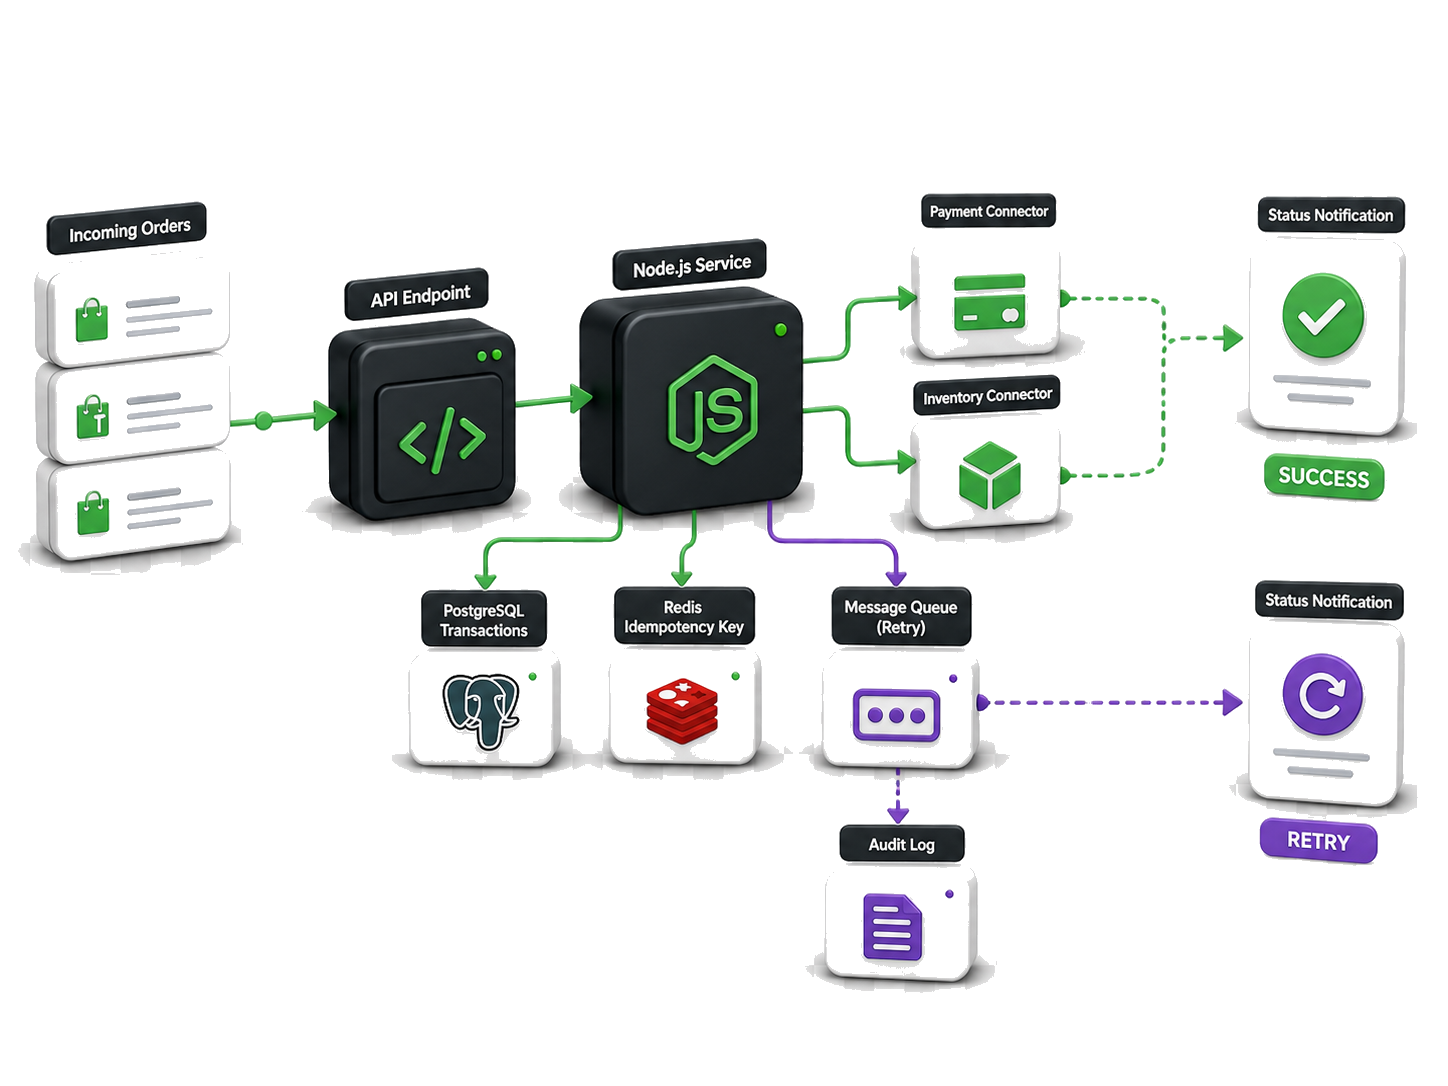
Пример показывает принцип формулировки серверной операции. Реальная схема, интеграции и статусы определяются после анализа продукта.
Сроки и бюджет
Оценка зависит не от числа экранов, а от бизнес-операций, ролей, сущностей, правил, внешних систем и требований к эксплуатации. Учитываются API-контракты, миграция данных, транзакции, поиск, файлы, realtime, очереди, отчётность, отказоустойчивость, безопасность, нагрузочные сценарии и среда размещения. Развитие существующего приложения дополнительно требует аудита архитектуры, зависимостей, поддерживаемой версии Node.js, покрытия тестами и процедуры релиза. Официальный проект Node.js рекомендует использовать в production только версии Active LTS или Maintenance LTS. Конкретную поддерживаемую версию фиксируем при старте и планируем обновления по официальному циклу. После предпроектного анализа формируется этапная смета с результатом и критериями приёмки. Неподтверждённая фиксированная цена, производительность и SLA на странице не публикуются.
Пример решения
Этапы разработки
Фиксируем пользователей, роли, данные, команды, интеграции, ошибки, объём, чувствительность и требования к доступности.
Описываем API, схему данных, транзакции, состояния, идемпотентность, фоновые задачи и границы модулей.
Настраиваем проект, поддерживаемую версию Node.js, типизацию, миграции, тесты, качество кода и окружения.
Разрабатываем доменные операции, API, интеграции, очереди, realtime и административные возможности итерациями.
Тестируем права, конкуренцию, повтор, таймаут, частичный сбой, восстановление, event loop, память и критический путь.
Применяем миграции, выполняем контролируемый релиз, проверяем метрики и передаём документацию с планом развития.
Управление рисками
Не оставляем синхронные файлы, тяжёлые циклы, неограниченный JSON и CPU-работу на пути обработки запросов.

Критические команды получают идемпотентный ключ, транзакционную границу и проверяемое поведение повторной доставки.

Каждый внешний вызов имеет таймаут, предел повторов, журнал, понятный статус и процедуру сверки после сбоя.
Секреты не попадают в код и образ, контейнер не работает от root, а зависимости и версия runtime обновляются по плану.
Опыт, экспертиза и доверие
Методика S.O.L CORP основана на анализе задачи, проверке исходных данных и применении профильной документации. Для каждой услуги мы определяем состав работ, ограничения, критерии результата и порядок проверки. Решения адаптируются под конкретный проект и согласуются с заказчиком до начала реализации.
Связанные этапы и решения
Вопросы и ответы
Node.js подходит серверным приложениям с большим числом сетевых операций: API, кабинеты, realtime, интеграции, очереди и B2B-сервисы. Выбор не делается только по типу проекта. Проверяем существующий стек, компетенции, вычислительную нагрузку, требования к размещению и стоимость эксплуатации. Для обычного контентного сайта чаще достаточно WordPress.
JavaScript-колбэки основного процесса выполняются через event loop, но runtime использует системные механизмы и worker pool для части операций. Worker threads позволяют выполнять JavaScript параллельно и полезны для CPU-задач. Они обычно не нужны для сетевого I/O, которое Node.js уже обслуживает асинхронно. Архитектура определяется профилем работы.
TypeScript полезен для долгоживущих систем, публичных контрактов и командной разработки, потому что помогает проверять типы до запуска. Он не заменяет серверную валидацию входных данных и тесты. JavaScript допустим для ограниченных задач и существующих кодовых баз. Выбор фиксируется вместе с правилами сборки, модулей и обновления зависимостей.
Используем поддерживаемую ветку Active LTS или Maintenance LTS и проверяем совместимость зависимостей. Конкретный номер фиксируется в проекте и контейнере, а обновление планируется по официальному циклу релизов Node.js. Неподдерживаемую EOL-версию не оставляем без отдельного плана миграции и зафиксированного риска.
Сервер валидирует вход, проверяет личность и объектные права, ограничивает размер и частоту запросов, параметризует доступ к данным и не раскрывает внутренние ошибки. Секреты отделены от кода, зависимости проверяются, контейнер работает без root, а журнал не содержит пароли и токены. Конкретная модель угроз определяется данными и интеграциями.
Для каждого внешнего вызова фиксируются авторизация, версия, таймаут, отмена, предел повторов, идемпотентность, журнал и сверка. Долгая операция переносится в очередь, если пользователь не должен ждать её завершения. Ошибка не маскируется успешным ответом: система сохраняет управляемое состояние и даёт оператору способ восстановления.
Да, после технического аудита. Проверяем поддерживаемую версию runtime, структуру модулей, зависимости, схему данных, миграции, event loop, память, тесты, секреты, журналы, контейнеры и процедуру релиза. Сначала устраняются риски, которые мешают безопасно выпускать изменения, затем формируется поэтапный backlog развития.
От числа бизнес-операций, ролей, сущностей, интеграций, realtime-сценариев, фоновых задач, миграции и требований к эксплуатации. На оценку влияют безопасность, нагрузочное тестирование, отказоустойчивость, документация и состояние исходных данных. После аналитики работа делится на этапы с результатом и критериями приёмки.
Начнём с задачи
Опишите пользователей, бизнес-операции, данные, интеграции, realtime, фоновые задачи и текущее окружение. Мы определим границы серверной части и предложим обоснованный следующий этап.