

Даёт клиенту самообслуживание
Пользователь видит актуальные условия, создаёт заказы, загружает документы и отслеживает результат без обязательного обращения к менеджеру.
Самообслуживание клиентов, дилеров и партнёров
Создаём защищённые личные кабинеты для клиентов, дилеров, поставщиков и партнёров. Связываем заказы, документы, статусы и обращения с ролями пользователей, CRM, ERP, 1С и другими корпоративными системами.
Что за услуга?
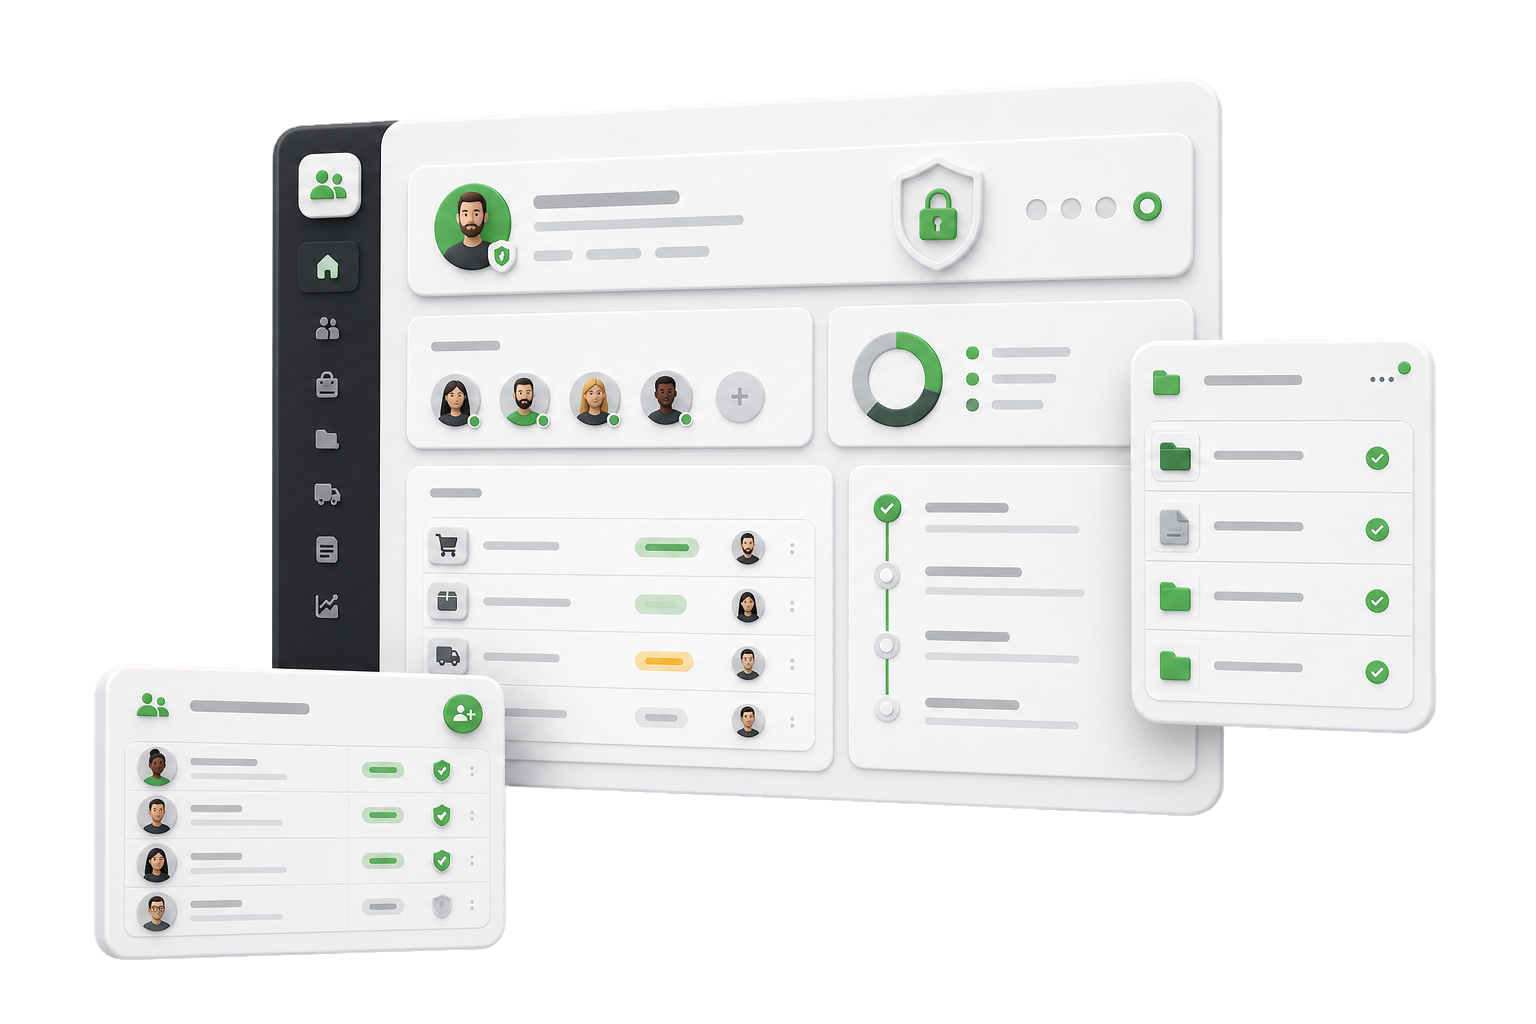
Личный кабинет даёт клиенту, партнёру или сотруднику защищённый доступ к данным и операциям: заказам, документам, оплатам, заявкам, статусам и сообщениям. S.O.L CORP проектирует роли, сценарии и интеграции, чтобы кабинет действительно заменял ручные обращения и таблицы, а не создавал ещё один изолированный интерфейс.
Практическая ценность
Пользователь видит актуальные условия, создаёт заказы, загружает документы и отслеживает результат без обязательного обращения к менеджеру.

Организации, филиалы, сотрудники, приглашения и делегированные администраторы получают явную модель и управляемый жизненный цикл.

Сервер проверяет роль, организацию и принадлежность объекта для каждой команды, файла и строки выдачи.

Заказы, цены, остатки, документы и статусы синхронизируются через API с контролем задержек, повторов и расхождений.
Сценарии бизнеса

Контрагент работает с персональным ассортиментом, ценами, остатками, лимитами, заказами, отгрузками и возвратами.

Счета, акты, договоры, закрывающие документы и история операций доступны в рамках прав конкретной организации.

Партнёры получают материалы, заявки, статусы, программы, согласования и доступ по своей территории или договору.

Клиент создаёт запрос, прикладывает файлы, получает ответ, отслеживает этап и сохраняет полную историю взаимодействия.
Архитектура доступа
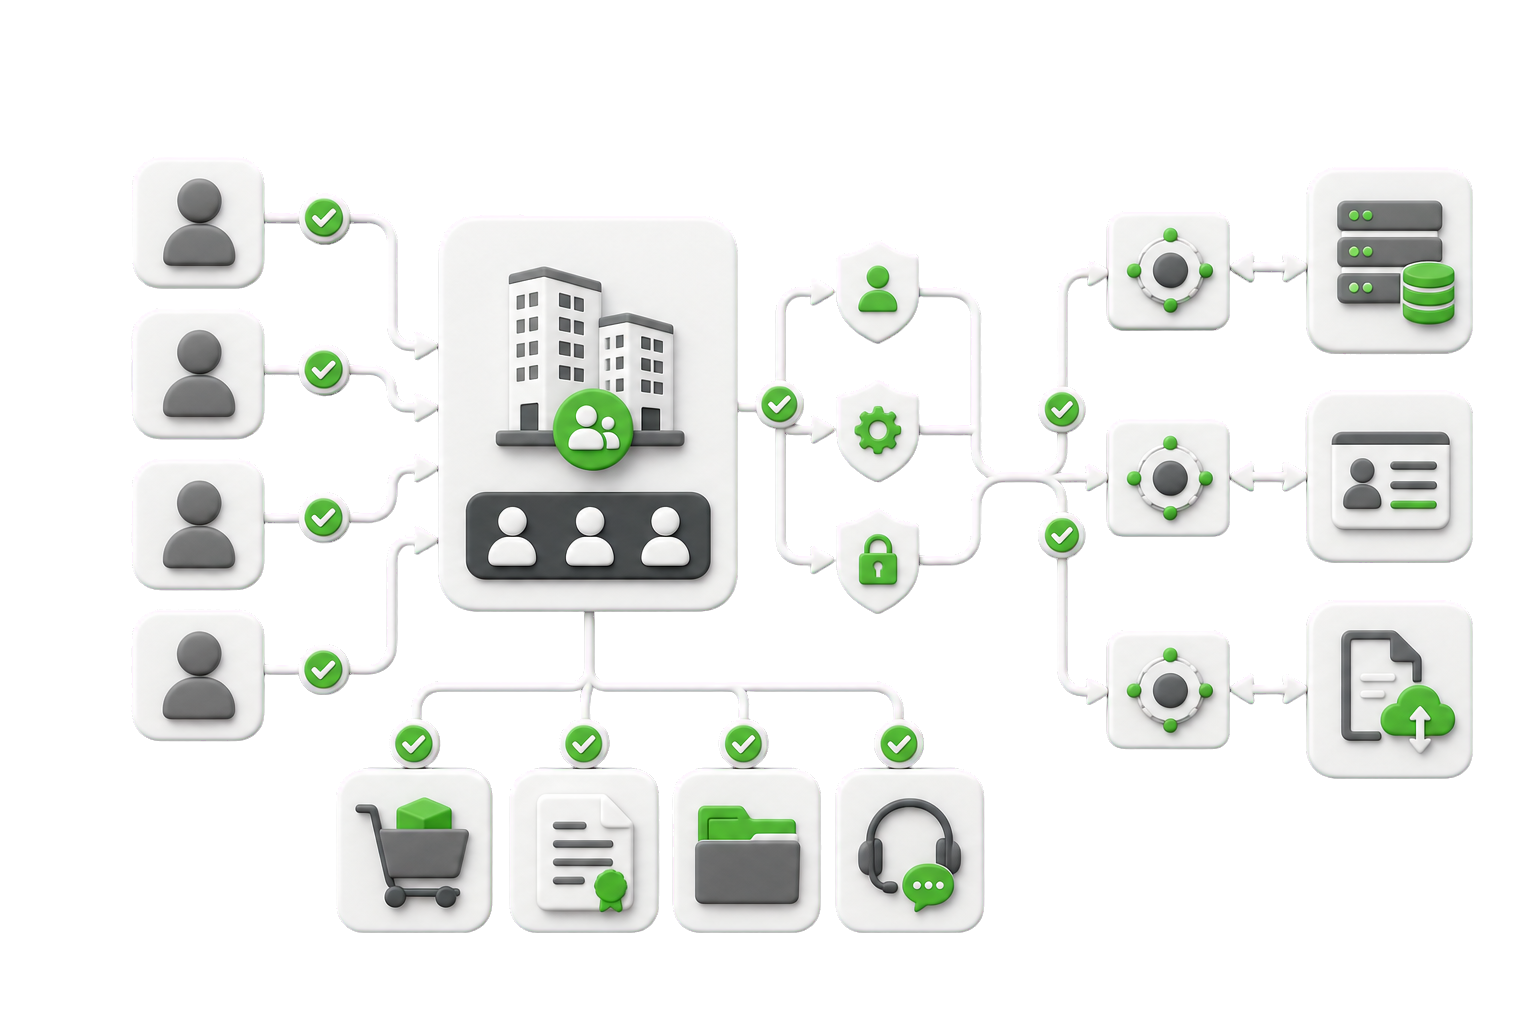
Кабинет проектируется вокруг отношений между человеком, организацией и бизнес-объектом. Для каждого действия определяется, от чьего имени оно выполняется, кому принадлежит запись, какие роли имеют доступ, где находится источник истины и что увидит пользователь при задержке внешней системы. Такая модель предотвращает смешение данных и позволяет развивать продукт без случайного расширения прав.
Разделяем личность пользователя, контакты, способы входа, подтверждение адресов, активные сессии и восстановление доступа.
Описываем юридические лица, подразделения, приглашения, принятие членства, смену администратора, блокировку и выход.
Фиксируем команды и области данных для закупщика, бухгалтера, руководителя, партнёра и оператора внутренней команды.
Моделируем корзину, заявку, согласование, заказ, оплату, отгрузку, отмену, возврат и допустимые переходы между состояниями.
Определяем категории, версии, подписи, сроки хранения, проверку типа файла, антивирусный контур и права на скачивание.
Проектируем API, webhooks, расписание, очередь, уникальные ключи, таймауты, повторные попытки и сверку с ERP, CRM или 1С.
Пользователь получает значимые изменения по выбранному каналу, а журнал сохраняет автора, время, действие и результат.
Внутренняя команда управляет организациями, ролями, справочниками, ошибками обмена и обращениями без прямой правки базы.
Результат проекта
Рабочие сценарии для клиента и сотрудников организации с понятными статусами, ошибками и следующими действиями.
Серверные правила для организаций, ролей и объектов, журнал аудита и тесты на запрещённые операции.
Документированные интеграции, очередь синхронизации, мониторинг ошибок, повторные попытки и процедура сверки.
Доступы, схема решения, инструкции, правила релиза, резервное восстановление и согласованный backlog.
Выбор формата
| Формат | Когда подходит | Что получает заказчик |
|---|---|---|
| Публичный сайт | Контент, каталог, SEO, презентация компании и сбор первичных обращений. | Открытые страницы и формы без сложной модели доступа. |
| Личный кабинет | Персональные данные, документы, заявки, статусы, платежи и история одного пользователя. | Закрытый интерфейс с авторизацией и проверяемыми операциями. |
| B2B-портал | Работа организаций, нескольких сотрудников, договорных условий, заказов и интеграций. | Система самообслуживания с членством, ролями и объектными правами. |
Инженерная методика
Мы не назначаем право только по названию роли. Сервер получает пользователя, активную организацию, членство, разрешение, запрошенный объект и его владельца. Затем проверяет состояние членства и допустимость команды. Фильтрация применяется и при чтении списка, и при открытии карточки, и при скачивании файла. Приглашение имеет адрес получателя, срок, отправителя, организацию и набор допустимых ролей. После принятия создаётся отдельное членство, а использованный токен перестаёт действовать. Удаление сотрудника отзывает доступ и активные сессии, но сохраняет журнал выполненных им действий. Для критических изменений предусмотрено подтверждение, а права администратора не заменяют проверку владения данными.
Связываем роль, организацию, команду, объект, состояние, источник данных и ожидаемый ответ системы.
Тестируем смену идентификатора, чужую организацию, отозванное членство, истёкшее приглашение и прямой запрос к файлу.
Сохраняем существенные действия и определяем, как оператор расследует расхождение и безопасно возобновляет обмен.
Проверяемый пример
Пример показывает принцип объектной авторизации и устойчивого обмена. Конкретные статусы и интеграционные контракты определяются после анализа системы заказчика.
Сроки и бюджет
Оценка зависит от числа типов организаций и ролей, правил регистрации и приглашений, состава заказов и документов, договорных цен, лимитов, согласований, отчётности, уведомлений, объёма истории и требований к мобильному интерфейсу. Существенную часть составляют интеграции: качество API, доступ к тестовому контуру, частота обновления, объём данных, обработка расхождений и ответственность источников. Отдельно учитываются миграция существующих пользователей, безопасность, аудит, резервное восстановление и администрирование. После предпроектной аналитики работа разделяется на этапы с конкретным результатом и критериями приёмки. Количество экранов не используется как единственная мера сложности.
Пример решения
Этапы разработки
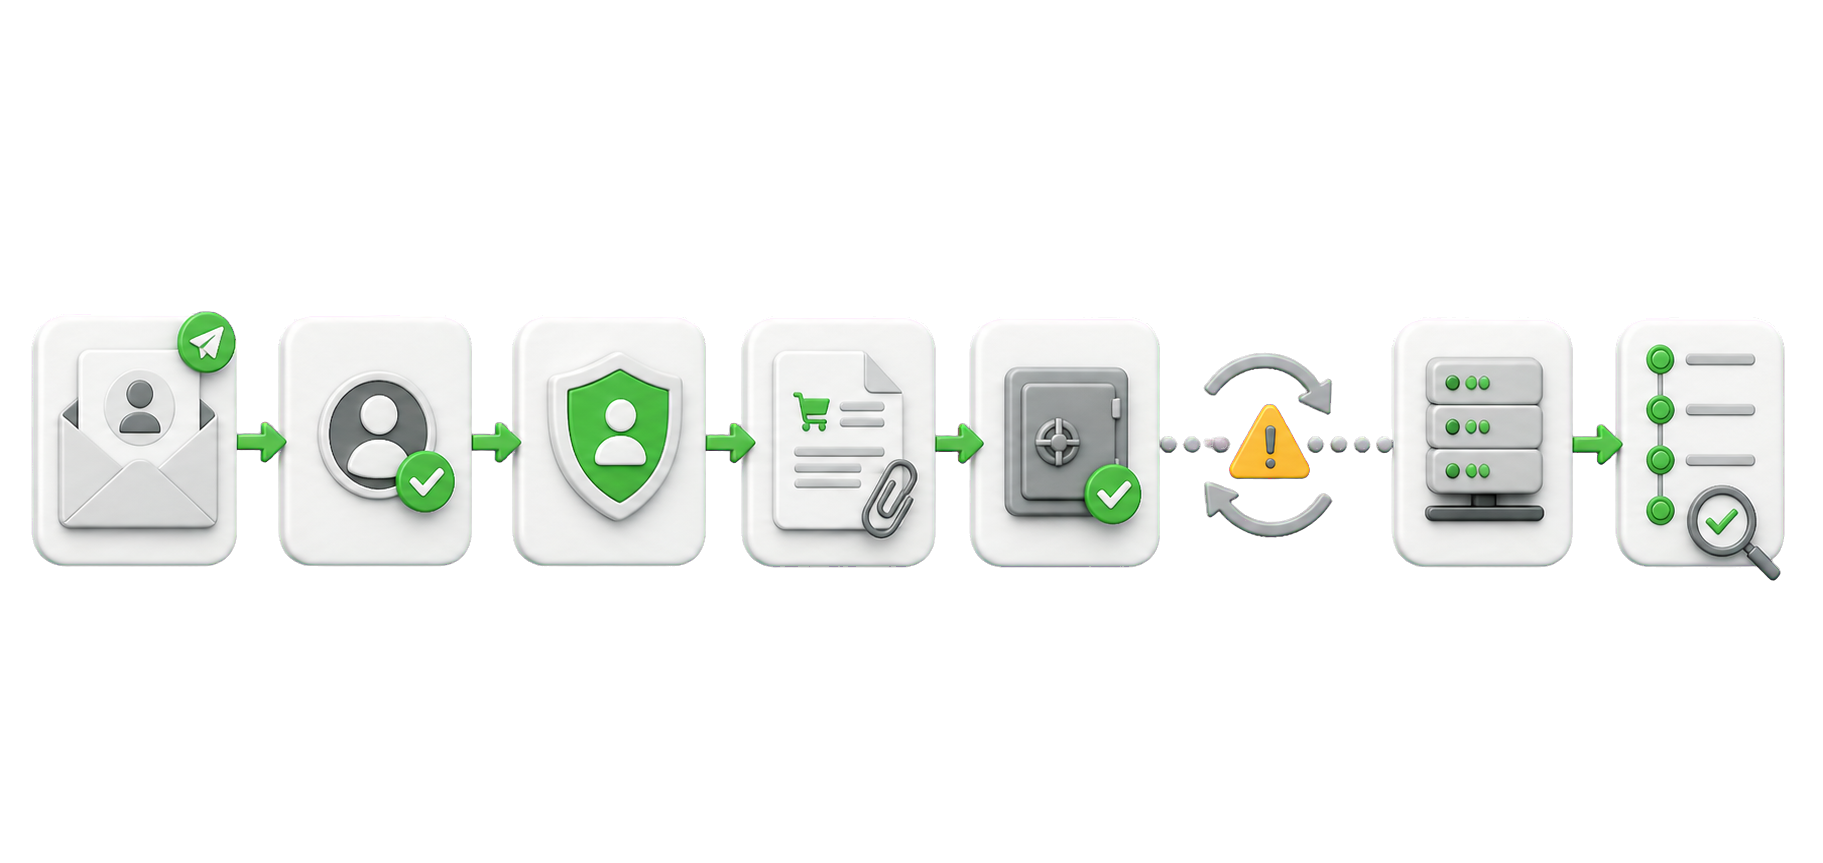
Разбираем роли клиента и внутренней команды, точки контакта, документы, ручные операции, источники данных и риски.
Фиксируем организации, членство, роли, объектные права, состояния, интеграционные контракты и прототипы.
Выбираем сценарий, который приносит самостоятельную ценность, зависимости, миграцию и критерии запуска.
Создаём интерфейсы, серверные команды, хранилище, файлы, уведомления, интеграции и административные инструменты.
Тестируем чужие объекты, отозванный доступ, повторы, таймауты, расхождения, большие файлы и восстановление.
Переносим данные, обучаем операторов, наблюдаем обмен, собираем обратную связь и планируем следующие сценарии.
Управление рисками
Организация и владение объектом проверяются на сервере для списков, карточек, команд, экспорта и файлов.

Отзыв членства закрывает новые операции и активные сессии, а журнал прежних действий сохраняется.

Уникальный ключ, идемпотентная команда и сверка с источником предотвращают повторное создание после таймаута.
Кабинет показывает время обновления и состояние обмена, а ошибка интеграции не маскируется старым успешным статусом.
Опыт, экспертиза и доверие
Методика S.O.L CORP основана на анализе задачи, проверке исходных данных и применении профильной документации. Для каждой услуги мы определяем состав работ, ограничения, критерии результата и порядок проверки. Решения адаптируются под конкретный проект и согласуются с заказчиком до начала реализации.
Связанные этапы и решения
Вопросы и ответы
Личный кабинет может обслуживать одного пользователя и его персональные данные. B2B-портал учитывает организацию, нескольких сотрудников, приглашения, делегированное администрирование, договорные условия, объектные права и интеграции с учётными системами. Точный формат определяется реальными сценариями, а не названием проекта.
Да, если система предоставляет подходящий API, обмен файлами или другой согласованный контракт. До оценки изучаются источники истины, направления обмена, частота обновления, идентификаторы, тестовый контур и поведение при расхождении. Кабинет не должен показывать успешный статус, если внешняя операция не подтверждена.
Каждая запись связывается с организацией или другим владельцем. Сервер проверяет активное членство, роль, разрешение и принадлежность объекта при чтении и изменении. Дополнительно применяются ограничения файлов, аудит, тесты прямых запросов и отзыв сессий. Скрытие кнопки в интерфейсе не считается защитой.
Приглашение содержит организацию, получателя, отправителя, допустимую роль, срок действия и одноразовый токен. После принятия создаётся членство, а приглашение закрывается. Нужно также определить повторную отправку, отмену, смену администратора, конфликт существующей учётной записи и отзыв доступа.
Кабинет сохраняет определённое локальное состояние и показывает, что внешнее подтверждение ожидается или завершилось ошибкой. Очередь выполняет безопасную повторную попытку либо сверку. Оператор получает причину и инструменты восстановления. Конкретная политика зависит от контракта внешней системы.
Да, если первый контур завершает полезный сценарий от входа до результата. Например, организация, приглашение сотрудника, создание заказа, документ, статус и синхронизация. Права, аудит и обработка ошибок нельзя откладывать, если без них релиз создаёт риск утечки или потери операции.
Права, состав передаваемых материалов, доступы, лицензии компонентов, условия хранения и порядок выгрузки фиксируются в договоре. Для кабинета отдельно определяются экспорт пользовательских и корпоративных данных, прекращение доступа и удаление либо архивирование по применимым правилам.
От числа организаций и ролей, сложности заказов и документов, договорных условий, интеграций, объёма миграции, уведомлений, отчётности, требований к безопасности и эксплуатации. После аналитики формируется этапный план. Фиксированная цена без изучения данных и внешних систем может скрывать исключения или будущие доплаты.
Начнём с задачи
Опишите клиентов или партнёров, организации, роли, заказы, документы, индивидуальные условия, внутренние системы и текущие ручные операции. Мы изучим контекст и предложим следующий этап.